
Dövlət və bank sektorunu hədəfləyən kiberhücumlar araşdırılıb
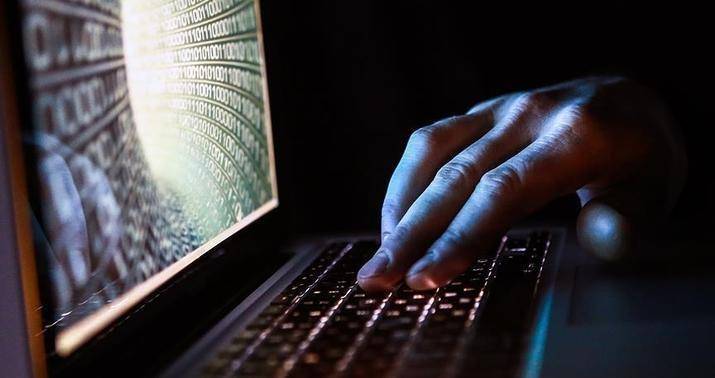 Elektron Təhlükəsizlik Xidməti (Milli CERT) steqanoqrafiya texnikalarından istifadə edərək dövlət və bank sektorunu hədəfləyən hücum cəhdi araşdırıb.
Bu barədə Xidmətdən bildirilib.
Məlumata görə, təhlil nəticəsində hücum ssenarisində steqanoqrafiya metodlarından istifadə edilməklə, zərərli komponentlər legitim görünən fayllar daxilində gizlədildiyi müəyyən edilib. İstifadəçi tərəfindən fayl açıldığı halda isə "Remcos RAT" tipli zərərli proqram təminatının yüklənməsi və sistem üzərində tam uzaqdan idarəetmənin əldə olunması riski yaranıb.
Hücuma dair texniki indikatorlar (IOC-lar) misp.cert.az platformasına əlavə edilib.
Qeyd edilib ki, qurumlar və təşkilatlar şübhəli fəaliyyətlər, aşkar edilmiş indikatorlar və kiberinsidentlər barədə Milli CERT ilə operativ məlumat mübadiləsi aparmağa və əməkdaşlığa dəvət olunurlar. / banker.az
 Azərbaycanda əcnəbi turistlər bank kartları ilə 1,27 milyard manata əməliyyat aparıblar
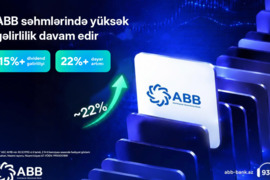 ABB səhmləri nominaldan 22% yuxarı səviyyədə ticarət olunur
 Cənubi afrikalı yazıçı süni intellektin köməyi ilə 371 kitab yazaraq 1 milyon dollar qazanıb
 Azərbaycanda "Mastercard" və "Visa" tarifləri ilin sonuna qədər azaldılacaq
 AMB: inflyasiyanın yarıdan çoxu xaricdəki qiymət artımlarından qaynaqlanıb
 Kartdan-karta limitlər artırıla bilər – Baş bankir Kazımov şərtləri açıqladı
 Hədəfinə çat, əlavə faiz qazan: Yelo Bank-dan yeni əmanət məhsulu
 Taleh Kazımov: "Xarici bankların Azərbaycana gəlməsini dəstəkləyirik"
 AzInTelecom-un rəqəmsal imza infrastrukturu beynəlxalq "WebTrust for CA" auditindən uğurla keçib
 Sahibkar olmayan şəxsin kartına hər gün 5 dəfə pul daxil olması normal deyil – Mərkəzi Bankın sədri
 Dünyada ən çox oxunan 5 kitab
 Dünyanın TOP-5 bahalı geyim şirkətləri
 Dünyanın ən zəngin idmançıları
 Bitcoin nədir?
 "Freelance" nədir?